Sur cette page
Chaque fournisseur d’email propose les deux, la documentation laisse entendre qu’ils sont interchangeables, et la décision revient donc souvent au premier extrait de code de la documentation. Cela tient jusqu’à la première panne, où les deux n’ont plus rien à voir : l’un vous dit ce qui ne va pas pendant que votre fonction tourne encore, l’autre vous le dit le lendemain, par un rebond.
Voici une comparaison de ce qui diffère vraiment en pratique : la visibilité des erreurs, les environnements où chacun peut tourner, le comportement sous charge et les contraintes qui tranchent pour vous avant même que vos préférences n’entrent en jeu.
Ce qui diffère vraiment
SMTP est un protocole de 1982 conçu pour que des serveurs se remettent des emails sur une connexion durable. Le client ouvre un socket, salue le serveur, négocie TLS, s’authentifie, indique l’expéditeur, chaque destinataire, transmet le corps du message et se déconnecte. Chaque étape a son propre code de réponse et sa propre façon d’échouer.
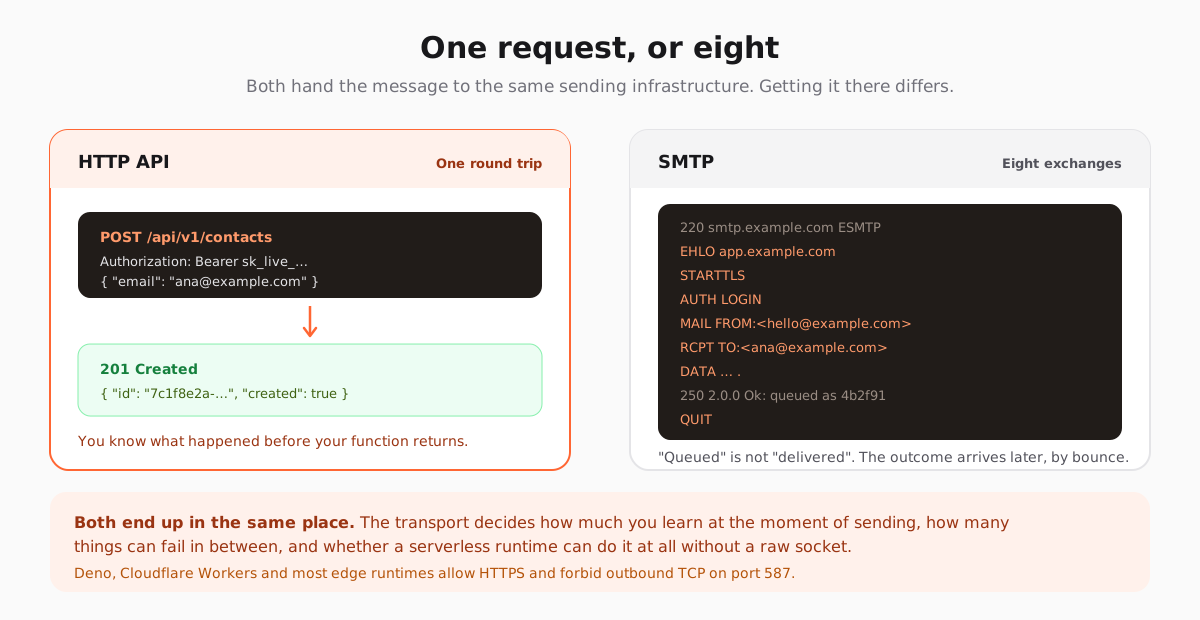
Une API HTTP réduit tout cela à une seule requête. Vous envoyez du JSON, vous recevez un code de statut et un corps, et la fonction qui a fait l’appel a la réponse avant de se terminer. Presque toutes les conséquences pratiques en découlent.
La visibilité des erreurs, voilà le vrai écart
Quand une API rejette une adresse mal formée, vous recevez un 400 et un message qui nomme le champ. La requête fautive est encore dans la pile d’appels, l’utilisateur attend encore et vous pouvez lui afficher quelque chose d’utile.
Quand SMTP accepte un message, la réponse habituelle est 250 Ok: queued. Cela signifie que le relais a pris le message en charge, pas que quelqu’un le recevra. Si l’adresse n’existe pas, vous l’apprenez quand un rebond asynchrone arrive à l’expéditeur d’enveloppe, des minutes ou des heures plus tard, dans une boîte que votre application ne lit probablement pas.
| Ce qui ne va pas | Par l’API | Par SMTP |
|---|---|---|
| Adresse mal formée | 400 avec le champ nommé, immédiatement | Souvent accepté, puis rebond plus tard |
| Destinataire désinscrit | Refusé ou ignoré, avec une raison | Dépend entièrement du relais |
| Identifiant révoqué | 401 à l’appel suivant | 535 à l’étape AUTH, une fois la connexion ouverte |
| Limite de débit dépassée | 429 avec la limite indiquée | 421 ou une connexion coupée |
| Fournisseur dégradé | 5xx que vous pouvez réessayer de façon maîtrisée | Un délai dépassé quelque part dans l’échange |
Où chacun peut réellement tourner
C’est la contrainte qui clôt généralement le débat. Les plateformes de déploiement modernes sont construites autour de HTTP et limitent l’accès réseau brut :
- Supabase Edge Functions, Cloudflare Workers, Deno Deploy : pas de TCP sortant vers des ports arbitraires. SMTP est tout simplement indisponible, quelle que soit la bibliothèque installée. Envoyer depuis une Edge Function, c’est un appel HTTPS ou rien.
- Vercel et les plateformes serverless similaires : le TCP est possible sur certains environnements, mais pas la réutilisation des connexions ; chaque invocation paie donc l’échange complet et la négociation TLS.
- Conteneurs et serveurs classiques : les deux fonctionnent. Le pool de connexions SMTP est viable ici, et c’est le seul endroit où il aide vraiment.
- Réseaux d’entreprise : le port 587 sortant est souvent bloqué, alors que le 443 ne l’est jamais.
Le coût de l’échange initial compte plus qu’il n’y paraît. Sur un serveur durable, vous ouvrez une connexion et y faites passer des centaines de messages : le surcoût par message disparaît. Dans une fonction serverless qui traite une requête puis se fige, vous payez le socket, TLS et l’authentification à chaque email.
Quand SMTP est la bonne réponse
SMTP n’est pas un héritage à éliminer. C’est la seule interface universelle de l’email, et cette universalité a une valeur précise : c’est la réponse quand vous ne contrôlez pas le logiciel qui envoie.
- Les logiciels que vous ne pouvez pas modifier. Un ERP, un système d’entrepôt, un scanner, un équipement de supervision. Ils acceptent un hôte, un port et un mot de passe, rien d’autre.
- Les plateformes avec un champ SMTP et sans client HTTP. La plupart des extensions d’envoi WordPress, beaucoup d’outils auto-hébergés, nombre de scripts internes.
- Changer de fournisseur sans toucher au code. Remplacer des identifiants SMTP est un changement de configuration ; remplacer une API demande un déploiement.
- Un expéditeur durable qui envoie de gros volumes, où une connexion mutualisée supprime totalement le surcoût par message.
Le résumé honnête : si une personne écrit l’intégration et que l’environnement autorise HTTPS, prenez l’API. Si l’expéditeur est une machine avec un écran de réglages, donnez-lui des identifiants SMTP et assurez-vous que quelque chose lit les rebonds.
Ce que vous perdez en choisissant SMTP
Une API renvoie davantage d’informations sur chaque envoi. SMTP remet un message déjà finalisé : le relais connaît l’enveloppe et rien d’autre.
- Des contacts structurés. L’API connaît le destinataire comme un enregistrement, avec ses champs, ses listes et son historique d’engagement. SMTP connaît une adresse.
- Le blocage au moment de l’envoi. Une API peut refuser d’écrire à quelqu’un qui s’est désinscrit la semaine dernière. Un relais qui reçoit un message finalisé l’enverra généralement tel quel.
- Déclencher un contenu que vous n’avez pas écrit. Appeler une automatisation signifie que le texte vit dans la plateforme plutôt que dans votre dépôt, ce qui évite que vos modèles d’email deviennent du code à maintenir.
- Un statut par message. Un identifiant que l’on peut consulter vaut mieux qu’une boîte remplie de notifications d’état de remise.
Rien de tout cela ne compte pour une alerte de supervision envoyée à une adresse interne. Tout cela compte dès que les destinataires sont des clients, car consentement, blocage et reporting cessent alors d’être facultatifs.
Une décision qui se prend en une minute
| Votre situation | À utiliser |
|---|---|
| Environnement edge ou serverless | API. Le TCP ne vous est pas accessible. |
| Vous écrivez l’intégration vous-même | API. Les erreurs arrivent là où vous pouvez les traiter. |
| L’expéditeur est un logiciel que vous ne pouvez pas modifier | SMTP. C’est sa seule interface. |
| Vous voulez changer de fournisseur en modifiant la configuration | SMTP, en acceptant de perdre le détail par envoi. |
| Gros volume depuis un seul processus durable | Les deux. Un SMTP mutualisé supprime le surcoût qui plaide habituellement contre lui. |
| Les destinataires sont des clients et non votre équipe | API, pour vérifier blocages et consentement avant l’envoi. |
La plupart des produits finissent par utiliser les deux : l’API depuis le code de l’application, et des identifiants SMTP pour les deux ou trois systèmes qui ne parlent que SMTP. C’est un état final raisonnable plutôt qu’un échec de standardisation, à condition que les deux chemins partagent une même liste de blocage. Sinon, une désinscription enregistrée d’un côté est invisible de l’autre, et vous finirez par écrire à quelqu’un qui vous a demandé d’arrêter.
Pour les détails d’implémentation dans les deux cas, envoyer depuis Next.js explique comment garder les identifiants côté serveur, et pourquoi les emails arrivent en spam couvre les enregistrements d’authentification qui comptent quel que soit le transport choisi.
Questions fréquentes
Une API email est-elle plus rapide que SMTP ?
Par message et depuis un processus éphémère, oui : SMTP paie un socket, une négociation TLS et un échange d’authentification avant que le message ne parte, alors qu’un appel d’API est une seule requête. Depuis un serveur durable avec une connexion mutualisée, l’écart disparaît en grande partie, puisque l’échange initial est amorti sur de nombreux messages.
Peut-on envoyer un email par SMTP depuis une fonction serverless ?
Parfois, et jamais depuis un environnement edge. Supabase Edge Functions, Cloudflare Workers et Deno Deploy n’autorisent pas le TCP sortant vers des ports arbitraires : SMTP est indisponible quelle que soit la bibliothèque utilisée. Les plateformes serverless classiques peuvent l’autoriser, mais sans réutiliser les connexions ; chaque invocation paie donc l’échange complet.
SMTP nuit-il à la délivrabilité par rapport à une API ?
Pas en soi, puisque les deux remettent le message à la même infrastructure d’envoi avec la même authentification. Le risque indirect concerne les rebonds : une API signale les erreurs immédiatement, alors que SMTP les renvoie de façon asynchrone à l’expéditeur d’enveloppe, et une équipe qui ne lit jamais cette boîte continue d’écrire à des adresses mortes jusqu’à ce que sa réputation en souffre.
Quand faut-il encore utiliser SMTP ?
Quand l’expéditeur est un logiciel que vous ne pouvez pas modifier, comme un ERP, un scanner, un équipement de supervision ou une extension WordPress qui propose un hôte, un port et un mot de passe, et rien d’autre. C’est aussi raisonnable si vous voulez changer de fournisseur par un changement de configuration plutôt que par un déploiement.
Peut-on utiliser à la fois une API et SMTP ?
Oui, et la plupart des produits finissent par le faire : l’API depuis le code de l’application, des identifiants SMTP pour les quelques systèmes qui ne parlent que SMTP. La condition est que les deux chemins consultent la même liste de blocage, sinon une désinscription enregistrée d’un côté est invisible de l’autre.