Sur cette page
- Quelles lois s’appliquent à l’email marketing dans l’UE ?
- Consentement, soft opt-in et intérêt légitime
- Ce qui rend un consentement valable
- La conformité est un cycle de vie, pas une case à cocher
- Votre plateforme d’emailing fait partie de votre conformité
- La checklist RGPD de l’email marketing
- Comment Send Tim vous aide à rester conforme
Le RGPD n’a pas rendu l’email marketing illégal en Europe. Il a rendu l’email marketing négligent coûteux. Si vous collectez les adresses honnêtement, notez comment vous les avez obtenues et laissez les gens partir facilement, la conformité est surtout une affaire de bonne tenue des registres. Cette checklist couvre ce que les règles exigent en pratique, et là où la plupart des équipes trébuchent.
Quelles lois s’appliquent à l’email marketing dans l’UE ?
Deux niveaux fonctionnent ensemble. Le RGPD (règlement (UE) 2016/679) s’applique à tout traitement de données personnelles, et une adresse email qui identifie une personne est une donnée personnelle. Il s’applique aussi aux entreprises hors de l’UE qui proposent des biens ou des services à des personnes dans l’UE.
La directive ePrivacy (2002/58/CE, article 13) fixe la règle propre à la prospection électronique non sollicitée, et chaque pays la transpose dans sa loi. En pratique, envoyer des emails marketing à des particuliers exige leur consentement préalable, sauf si le soft opt-in s’applique. Le Royaume-Uni a des règles équivalentes dans le UK GDPR et le PECR.
Consentement, soft opt-in et intérêt légitime
Une idée reçue courante veut que l’« intérêt légitime » permette d’écrire à n’importe qui. Le RGPD reconnaît bien la prospection comme un intérêt légitime possible (considérant 47), mais les règles ePrivacy décident toujours si vous pouvez envoyer l’email en premier lieu. Pour les emails marketing aux particuliers, il reste deux voies :
| Voie | Quand elle s’applique | Ce que vous devez faire |
|---|---|---|
| Consentement | Toute personne qui s’inscrit : newsletter, lead magnet, liste d’attente. | Recueillir un opt-in clair, l’enregistrer et permettre de le retirer aussi facilement qu’il a été donné. |
| Soft opt-in | Les clients existants dont vous avez obtenu l’adresse lors d’une vente, pour vos propres produits ou services similaires. | Proposer un moyen clair de refuser au moment de la collecte, et un lien de désinscription dans chaque message. |
| Adresses professionnelles | Les emails envoyés à des entreprises et à leurs salariés. | Cela dépend du pays : certains les traitent comme des consommateurs, d’autres sont plus souples. Vérifiez les règles du pays de vos destinataires. |
Ce qui rend un consentement valable
Le RGPD définit le consentement comme une manifestation de volonté libre, spécifique, éclairée et univoque, exprimée par une déclaration ou un acte positif clair (article 4, point 11). Pour un formulaire d’inscription, cela se traduit par des règles de conception concrètes :
- Pas de cases précochées. La Cour de justice de l’UE a confirmé dans l’affaire Planet49 (C-673/17, 2019) qu’une case précochée ne constitue pas un consentement valable.
- Une formulation précise. Dites ce que les gens recevront et à peu près à quelle fréquence : « Envoyez-moi la newsletter hebdomadaire sur les tarifs », et non « J’accepte le marketing ».
- Des finalités séparées. Si vous voulez aussi partager les données avec des partenaires ou les utiliser à autre chose, demandez-le séparément (article 7, paragraphe 2).
- Méfiez-vous du couplage. Conditionner un téléchargement au consentement à la newsletter est risqué : selon l’article 7, paragraphe 4, et les lignes directrices du CEPD sur le consentement, lier le consentement à quelque chose qui n’a rien à voir peut signifier qu’il n’était pas libre.
- Dites qui vous êtes. Mettez un lien vers votre politique de confidentialité au moment de l’inscription, avec les informations exigées par l’article 13.
Pour concevoir des formulaires qui respectent ces règles sans faire chuter la conversion, voyez Génération de leads par email : 9 tactiques de formulaire.
La conformité est un cycle de vie, pas une case à cocher
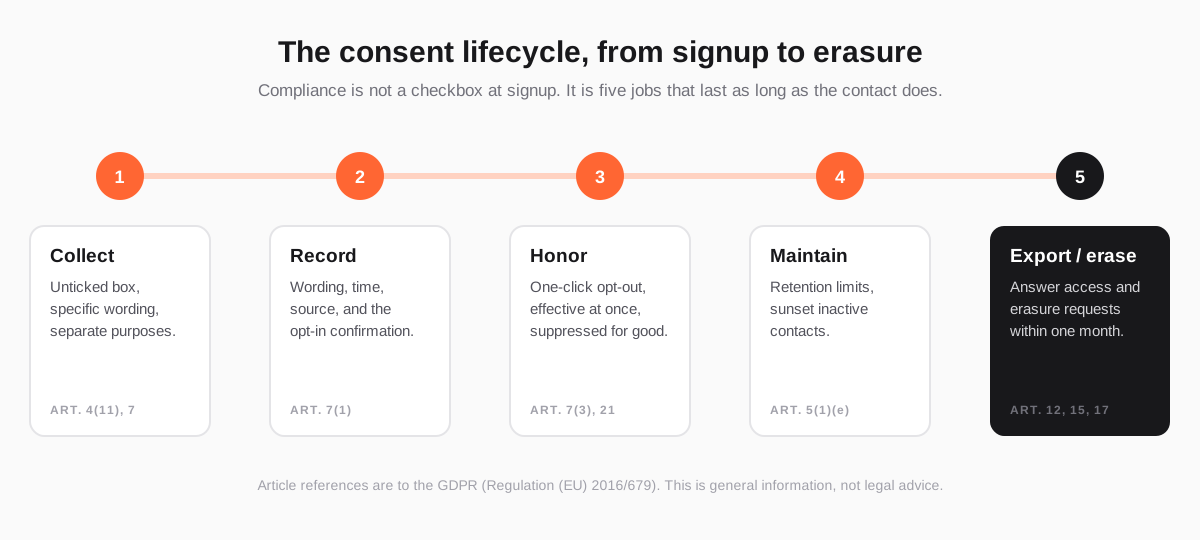
Enregistrer : pouvoir le prouver
L’article 7, paragraphe 1, vous impose la charge de la preuve : si vous vous fondez sur le consentement, vous devez pouvoir le démontrer. Pour chaque contact, conservez le texte exact du consentement qu’il a vu, quand il l’a donné et où (quel formulaire, import ou intégration). Le RGPD n’impose pas le double opt-in, mais un clic de confirmation depuis la boîte de réception est la preuve la plus solide possible, et dans certains pays comme l’Allemagne, c’est en pratique la norme attendue.
Respecter : rendre le départ aussi facile que l’arrivée
Retirer son consentement doit être aussi simple que de le donner (article 7, paragraphe 3), et le droit d’opposition à la prospection est absolu (article 21) : dès qu’une personne s’y oppose, vous arrêtez, sans mise en balance. En pratique : un lien de désinscription dans chaque email, les en-têtes de désinscription en un clic que Gmail et Yahoo attendent de toute façon des expéditeurs en masse, aucune connexion requise et une désinscription immédiate. Une page de préférences qui permet de réduire la fréquence plutôt que de partir est un bon ajout, pas un substitut.
Entretenir : ne garder que le nécessaire
La limitation de la conservation (article 5, paragraphe 1, point e) signifie que vous ne devez pas garder des données personnelles plus longtemps que leur finalité ne l’exige. En email marketing, cela plaide pour une durée de conservation des données brutes de suivi et une politique d’extinction des contacts qui n’interagissent jamais, ce qui est d’ailleurs bon pour la délivrabilité. Voyez Emails de réactivation : reconquérir les abonnés inactifs.
Exporter et effacer : répondre dans les délais
Les personnes peuvent demander quelles données vous détenez sur elles (article 15) et exiger leur effacement (article 17). Vous devez répondre dans les meilleurs délais et au plus tard dans un mois, prolongeable de deux mois pour les demandes complexes (article 12, paragraphe 3). Gardez toutefois l’adresse dans une liste de blocage après une désinscription : conserver le minimum nécessaire pour ne plus jamais écrire à quelqu’un est généralement considéré comme légitime.
Votre plateforme d’emailing fait partie de votre conformité
Vous êtes le responsable du traitement de votre liste ; votre plateforme d’emailing est un sous-traitant qui agit sur vos instructions. Cette relation a ses propres exigences :
- Un contrat de sous-traitance avec la plateforme (article 28).
- Une liste des sous-traitants ultérieurs et des régions où les données sont traitées, pour évaluer les transferts internationaux.
- Des garanties de transfert quand les données sortent de l’EEE, comme les clauses contractuelles types ou le cadre de protection des données UE–États-Unis.
- La sécurité et la gestion des violations : vous devez notifier votre autorité de contrôle dans les 72 heures après avoir pris connaissance d’une violation à signaler (article 33), votre plateforme doit donc vous prévenir rapidement.
- Des outils pour les droits des personnes : export, effacement et registres de consentement que vous pouvez réellement récupérer.
La checklist RGPD de l’email marketing
- Choisissez la voie pour chaque audience : consentement, soft opt-in ou contacts professionnels selon vos règles locales.
- Utilisez une case de consentement décochée avec une formulation précise sur chaque formulaire d’inscription.
- Mettez un lien vers votre politique de confidentialité au moment de la collecte.
- Conservez le texte du consentement, l’horodatage et la source pour chaque contact.
- Utilisez le double opt-in quand la preuve compte ou quand c’est la norme locale.
- Ne marquez les contacts importés comme consentants que si vous pouvez montrer d’où vient ce consentement.
- Mettez un lien de désinscription fonctionnel et les en-têtes de désinscription en un clic dans chaque message.
- Bloquez définitivement désinscriptions, rebonds et plaintes, sur toutes les listes et tous les imports.
- Fixez une durée de conservation des données de suivi et une politique d’extinction des contacts inactifs.
- Soyez capable d’exporter et d’effacer les données d’un contact dans le mois qui suit une demande.
- Signez un contrat de sous-traitance avec votre plateforme d’emailing et examinez ses sous-traitants ultérieurs.
- Consignez ce que vous faites dans votre registre des activités de traitement (article 30).
Comment Send Tim vous aide à rester conforme
Send Tim est développé par une entreprise européenne, EVIA SOFTWARE SRL en Roumanie, et traite le consentement et le blocage comme des règles appliquées par le système plutôt que comme des habitudes qu’il espère vous voir garder :
- Des registres de consentement sur chaque contact : quand le consentement a été donné et d’où il vient (formulaire d’inscription, import, API ou ajout manuel), ainsi que le texte du consentement de votre formulaire.
- Le double opt-in par liste, qu’un formulaire peut suivre ou remplacer.
- Les en-têtes de désinscription en un clic sur chaque campagne, un lien de désinscription et un lien de préférences via les balises du pied de page, effectifs immédiatement et sans connexion.
- Une liste de blocage qui exclut les adresses désinscrites, en rebond ou ayant porté plainte sur toutes les listes, segments et imports, revérifiée avant chaque envoi.
- Des outils pour les droits des personnes : export des contacts avec l’historique de consentement en CSV, et anonymisation d’un contact sur place pour que les rapports restent valides tandis que les données personnelles disparaissent.
- Le contrôle de la conservation des événements bruts de livraison, purgés chaque nuit une fois la période dépassée.
- Un contrat de sous-traitance sur demande, et chaque sous-traitant ultérieur avec sa région listé dans notre politique de confidentialité.
Le détail de chaque fonction se trouve dans le guide Désinscriptions, blocages et consentement.
Questions fréquentes
Faut-il un consentement pour envoyer des emails marketing selon le RGPD ?
Pour les emails marketing à des particuliers dans l’UE, en général oui. L’exigence vient des règles ePrivacy, transposées par chaque pays, qui s’appliquent avec le RGPD. La principale exception est le soft opt-in : vous pouvez écrire à vos clients existants au sujet de vos propres produits similaires si vous leur avez donné une possibilité claire de refuser lors de la collecte de leur adresse et dans chaque message depuis.
Le RGPD impose-t-il le double opt-in ?
Non. Le RGPD exige un consentement que vous pouvez démontrer, sans imposer de méthode. Le double opt-in est la preuve la plus solide que le titulaire de l’adresse a consenti, et dans certains pays, notamment l’Allemagne, c’est en pratique la norme attendue.
Peut-on écrire à des contacts achetés ou importés d’une liste ?
Les listes achetées ne contiennent presque jamais de consentement valable pour votre marketing, car le consentement doit vous être spécifique. Les contacts importés ne doivent être marqués comme consentants que si vous pouvez montrer où et comment ce consentement a été donné ; sinon, demandez d’abord l’autorisation ou ne leur écrivez pas.
Peut-on garder une adresse email après une désinscription ?
Oui, dans une liste de blocage. Conserver le minimum nécessaire pour ne plus jamais écrire à la personne est généralement considéré comme légitime, et c’est le seul moyen fiable d’éviter qu’un ancien import ne la réinscrive. Supprimez ou anonymisez le reste de ses données si elle demande l’effacement.
De combien de temps dispose-t-on pour répondre à une demande d’accès ou d’effacement ?
Dans les meilleurs délais et au plus tard dans un mois après réception de la demande. Pour des demandes complexes ou nombreuses, le délai peut être prolongé de deux mois, à condition d’en informer la personne dans le premier mois.